
Автоматическое обнаружение машин#
Функциональность обнаружения машин позволяет выполнять указанные ниже действия.
Автоматизировать процесс установки агентов защиты и регистрации машины за счет автоматического выявления машин в домене Active Directory (AD) или локальной сети.
Устанавливать и обновлять агент защиты на нескольких машинах.
Использовать синхронизацию с Active Directory для уменьшения затрат, связанных с выделением ресурсов и управлением машиной в большой среде AD.
Важно
После добавления машин в веб-консоль они подразделяются на указанные ниже категории.
Обнаружено: обнаруженные машины без установленного агента защиты.
Управляемое: машины, на которых установлен агент защиты.
Незащищенные: машины, к которым не применен план защиты. Под незащищенными машинами подразумеваются как обнаруженные, так и управляемые машины без примененного плана защиты.
Защищено: машины, к которым применен план защиты.
Принципы работы
При сканировании локальной сети агент обнаружения использует указанные ниже технологии. Обнаружение NetBIOS, Web Service Discovery (WSD) и таблица Address Resolution Protocol (ARP). Агент пытается получить следующие параметры для каждой машины:
Имя (короткое/имя хоста NetBIOS)
FQDN
Домен/рабочая группа
IP-адреса IPv4/IPv6
MAC-адреса
Операционная система (имя/версия/семейство)
Категория машины (рабочая станция/сервер/контроллер домена)
Когда Active Directory выполняет сканирование, агент дополнительно извлекает параметр "Организационная единица" и более подробную информацию об имени и операционной системе. Он не получает IP-адреса и MAC-адреса.
Предварительные требования
Прежде чем запустить обнаружение машин, необходимо установить агент защиты хотя бы на одной машине в локальной сети (см. Установка агентов), чтобы использовать его как агент обнаружения.
Если вы планируете выполнить обнаружение машин в домене Active Directory, необходимо установить агент как минимум на одной машине в этом домене. Этот агент будет использоваться как агент обнаружения при сканировании Active Directory.
Процесс обнаружения машины
В приведенной ниже схеме указаны основные этапы процесса обнаружения машины.
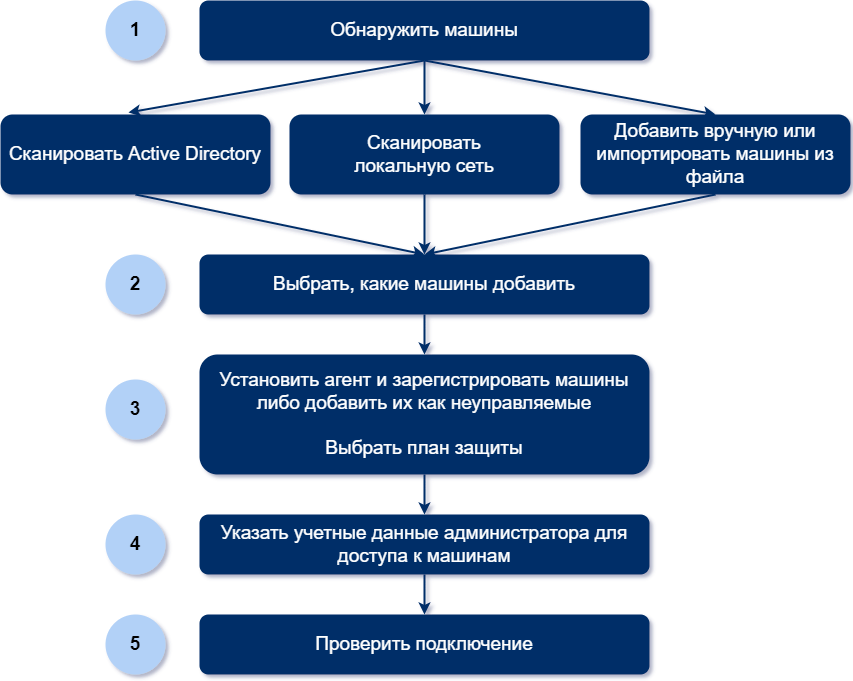
Как правило, весь процесс автоматического обнаружения состоит из следующих этапов:
Выберите метод обнаружения машины:
Сканирование Active Directory
Сканирование локальной сети
Вручную: добавление машины по ее IP-адресу или имени хоста или импорт списка машин из файла
Первые два метода позволяют автоматически отфильтровывать результаты, чтобы исключить машины с установленными агентами.
При обнаружении машины вручную выполняется модернизация и перерегистрация существующих агентов. При автоматическом обнаружении с использованием той же учетной записи агент просто обновляется до последней версии (при необходимости). Если используется другая учетная запись, агент обновляется и перерегистрируется в клиенте, которому принадлежит учетная запись.
Выберите машины для добавления из списка, полученного в результате выполнение предыдущего действия.
Выберите способ добавления машин:
Агент защиты и дополнительные компоненты устанавливаются на машинах. Кроме того, они регистрируются в веб-консоли.
Машины регистрируются в веб-консоли (если они уже имеют установленный агент).
Машины добавляются в веб-консоль службы со статусом Неуправляемое без установки каких-либо агентов или компонентов.
Если для добавления машины вы выбрали один из первых двух методов, можно также выбрать план защиты из существующих планов и применить его к машинам.
Укажите учетные данные пользователя с правами администратора на выбранных машинах.
Выберите имя или IP-адрес, которые будут использоваться агентом для доступа к серверу управления.
По умолчанию выбрано имя сервера. Возможно, нужно будет изменить эту настройку, если DNS не может привязать имя хоста к IP-адресу, что приводит к сбою регистрации агента.
Проверьте, что можете подключиться к машинам, используя указанные учетные данные.
В следующих темах вы получите более подробную информацию о процедуре обнаружения.