
Автоматическая установка агента для OpenStack#
Примечание
При установке агента для OpenStack в РУСТЭК вначале необходимо выполнить подготовку хоста РУСТЭК.
Для автоматической установки агента выполните следующие шаги в веб-интерфейсе Кибер Бэкап:
На вкладке Устройства → Физические и виртуальные машины щёлкните Добавить. Появится окно Добавить устройства.
В разделе Платформы виртуализации щёлкните OpenStack. Откроется окно Добавить ядро OpenStack.
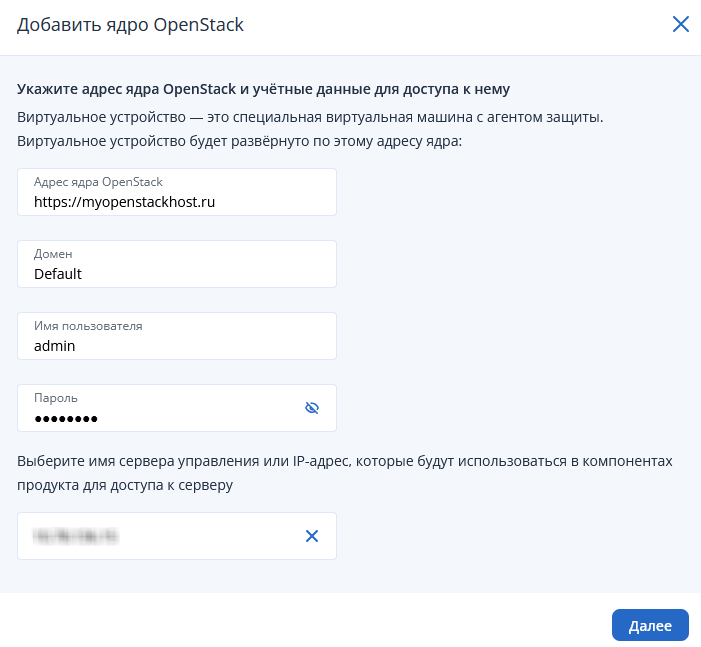
В поле Адрес ядра OpenStack укажите адрес хоста OpenStack (РУСТЭК) с префиксом протокола. Например,
https://myopenstackhost.ru/. Поддерживаются протоколы HTTP и HTTPS. Вдобавок можно указать порт, например,https://myopenstackhost.ru:12345(по умолчанию используется порт 5000) или токен, например,https://myopenstackhost.ru/identity.В поле Домен укажите домен с проектами, в которых находятся требуемые виртуальные машины.
В соответствующих полях укажите имя пользователя и пароль администратора проектов с требуемыми виртуальными машинами.
В выпадающем списке выберите сервер управления Кибер Бэкап, к которому будет подключен устанавливаемый агент. При этом, если сервер управления находится в одном домене Active Directory с хостом OpenStack (РУСТЭК), его можно выбрать по имени. В остальных случаях его необходимо выбрать по IP-адресу.
Укажите дополнительные параметры, щёлкнув Далее внизу справа. Появится список проектов в указанном домене хоста. Ползунками отметьте необходимые. Для каждого из отмеченных проектов будет создано свое виртуальное устройство. Щёлкнув название проекта, можно выбрать параметры соответствующего виртуального устройства:
Имя. Должно удовлетворять требованиям к именам виртуальных машин OpenStack (РУСТЭК).
Шаблон (Flavor). Необходимо минимум 4 ГБ ОЗУ, 2 ядра ЦП и 64 ГБ дискового пространства.
Группа безопасности. Должна разрешать подключения к указанному серверу управления по протоколам TCP и ICMP.
Сеть. Должна обеспечивать связь виртуального устройства с сервером управления Кибер Бэкап и с контроллером OpenStack (РУСТЭК) через конечную точку (endpoint)
identity(keystone). При необходимости можно снять флажок Получить настройки с DHCP-сервера и указать параметры сети вручную.Зона доступности. Выберите из списка зону доступности (Availability Zone), доступную для этого проекта OpenStack.
Ключевая пара. Выберите из списка ключевую пару, доступную для этого проекта OpenStack.
Группа серверов. Выберите из списка группу серверов, доступную для этого проекта OpenStack.
Например:
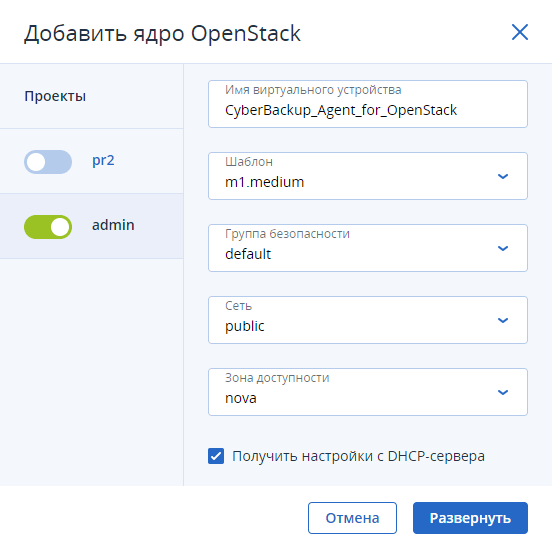
Указав необходимые параметры, нажмите Развернуть.
На указанном хосте будет создано виртуальное устройство, в которое будет установлен агент. При этом архив агента будет загружен с официального сайта Киберпротект. Если это невозможно, архив агента будет взят локально с машины, на которой установлен сервер управления: из директории C:\ProgramData\Acronis\VaDeployer\va-images на ОС Windows и из директории /var/lib/Acronis/VaDeployer/va-images на ОС Linux.
Запустившись автоматически, агент подключится к серверу управления, и виртуальные машины из выбранных проектов на хосте OpenStack (РУСТЭК) отобразятся в списке Устройства → OpenStack. После этого их можно будет добавлять к планам защиты обычным способом.
Примечание
В планах защиты таких виртуальных машин необходимо отключать функцию Active Protection (Активная защита).